Configuration d'Ansible sur le serveur de centralisation

"Informations"
- Auteur : Louis MEDO
- Date : 19/10/2026
- Domaine : Debian
1. Sommaire
- 1. Sommaire
- 2. Contexte
- 3. Préparation de l'environnement
- 4. Récupération des sources et des secrets
- 5. Exécution du premier déploiement
2. Contexte
Mise en place de l'environnement Ansible sur le serveur de centralisation CONFECOCERT. Ce service permet d'automatiser la configuration et le déploiement des postes clients de l'infrastructure via une approche Infrastructure as Code (IaC), assurant ainsi une standardisation et une gestion centralisée du parc informatique.
3. Préparation de l'environnement
3.1. Création du répertoire cible. Mise en place et configuration des droits sur le dossier hébergeant l'IaC.
sudo mkdir /opt/ansible: Crée le répertoire racine pour Ansible en tant que super-utilisateur.sudo chown etudiant:etudiant -R: Change récursivement (-R) le propriétaire et le groupe du répertoire au profit du compteetudiantpour la gestion des droits.
4. Récupération des sources et des secrets
4.1. Clonage du dépôt Git. Récupération et mise à jour des playbooks Ansible.
git clone: Télécharge le dépôt distant en local sur le serveur.cd ecocert-ansible: Navigue dans le répertoire cloné.
4.2. Importation de la clé SSH Ansible. Sécurisation de l'accès vers les machines cibles.
"Attention à la sécurité des secrets"
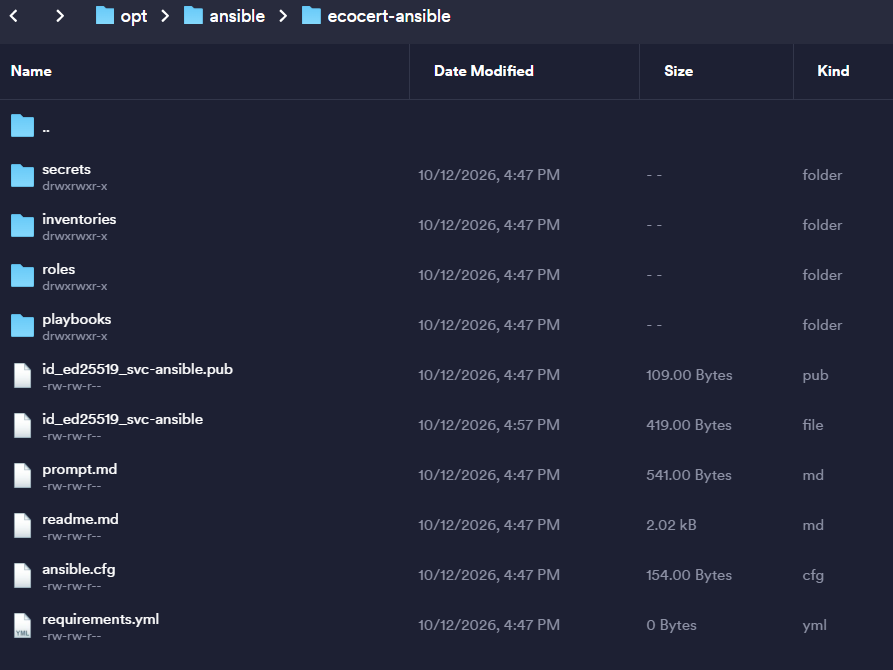
Récupérez la clé privée SSH de service d'Ansible dans le gestionnaire de mots de passe Bitwarden. Placez-la à la racine du dépôt git. Ce fichier est volontairement ignoré par le gestionnaire de versions (fichier .gitignore).
Protéger la clé privée :
chmod 700: Applique les droits stricts de lecture, d'écriture et d'exécution uniquement au propriétaire du fichier, empêchant l'accès à la clé privée par d'autres utilisateurs.
Exemple de résultat attendu :
5. Exécution du premier déploiement
5.1. Lancement du playbook de bootstrap. Application de la configuration de base sur les postes.
ansible-playbook: Binaire utilisé pour exécuter les scénarios Ansible (playbooks).-i inventories/production/hosts.yml: Définit le chemin ciblant le fichier d'inventaire de l'environnement de production.playbooks/pc-bootstrap.yml: Spécifie le playbook exact à jouer sur les hôtes.-K: Argument demandant la saisie interactive du mot de passesudo(become) requis pour élever les privilèges sur les postes de destination lors du premier lancement.